por Redacción
13/11/2026 11:53 / Uniradio Informa Baja California / Ciencia y tecnología / Actualizado al 13/11/2026
Desde ESET examinan cómo atacantes elevaron a distancia la temperatura de refrigeradores y cámaras frío de supermercados europeos y de un banco de sangre en Francia, advierten que este tipo de tecnología ya opera en empresas latinoamericanas y analizan el escenario de seguridad en la región.
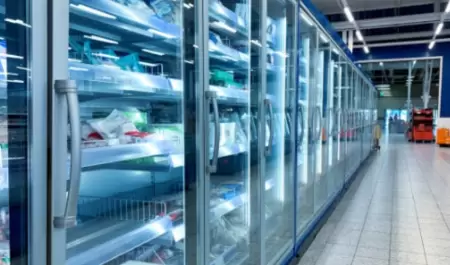
CIUDAD DE MÉXICO - Entre el 11 y el 12 de octubre de 2026, atacantes aún no identificados tomaron el control remoto de los sistemas que regulan la temperatura de las heladeras de cientos de supermercados en Francia y las llevaron hasta 50 °C. El 2 de noviembre la escena se repitió en Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia, y esa misma noche también fueron alteradas cámaras frías del banco de sangre francés. El motivo son equipos conectados a Internet, algunos sin actualizar o con la contraseña de fábrica, sin vigilancia por parte de la seguridad de la empresa. En este contexto, desde ESET Latinoamérica, compañía líder en detección proactiva de amenazas, analizan qué tan expuestas están las empresas e infraestructuras de América Latina frente a este tipo de ataques.
El episodio más reciente ocurrió el 2 de noviembre de 2026, cuando el proveedor de refrigeración Coolworld sufrió una intrusión que afectó cámaras frigoríficas utilizadas por el banco de sangre francés. Los atacantes modificaron remotamente parámetros de equipos que operan a unos −30 °C y llegaron a programarlos para alcanzar temperaturas superiores a los 100 °C. La anomalía fue detectada por un técnico de guardia antes de que se produjeran pérdidas de productos sanguíneos. Ese mismo día se registró una segunda ola de ataques contra supermercados europeos. Cadenas de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia reportaron alteraciones en sus sistemas de refrigeración. Entre los afectados se contaron tiendas Delhaize, Carrefour, SuperValu y Coop, cuyos evaporadores fueron forzados a entrar en modo descongelamiento.
Semanas antes, entre el 11 y el 12 de octubre, cientos de supermercados franceses sufrieron un ataque similar. Las estimaciones difundidas por distintos medios sitúan la cantidad de locales afectados entre 350 y 700. Durante la noche, las temperaturas de los equipos de refrigeración aumentaron hasta los 50 °C, provocando la pérdida de alimentos y, en algunos casos, incendios. El hecho es investigado por la Fiscalía de París y por la agencia francesa de ciberseguridad ANSSI.
"Al momento nadie se adjudicó los ataques ni hubo pedido de rescate. Por eso, especialistas apuntan más a un sabotaje que a un delito con fines económicos", revela Rodrigo Álvarez, Investigador de Seguridad Informática de ESET Latinoamérica.
A estos eventos se sumó una investigación del Departamento de Defensa de Estados Unidos sobre fallas registradas en agosto de 2026 en al menos seis comisariatos militares. Según las pesquisas, varios sistemas de refrigeración pasaron inesperadamente a modo calefacción o descongelamiento, lo que llevó a las autoridades a analizar la posibilidad de un ciberataque.
"Los atacantes no necesitaron entrar a la oficina ni robar datos: les bastó con llegar al tablero que maneja el frío. Hoy una heladera comercial no es solo un motor y un termostato. Tiene un controlador conectado a Internet para que el técnico ajuste temperaturas y reciba alarmas desde cualquier lugar. En muchos casos, nadie supervisaba los equipos durante la madrugada, lo que permitió a los atacantes prolongar los ciclos de descongelamiento sin ser detectados. A esto se sumó la presencia de software desactualizado o sin soporte del fabricante y el uso de credenciales de fábrica que nunca habían sido cambiadas. Ninguna de estas debilidades es nueva, pero juntas resultaron suficientes para comprometer cientos de instalaciones", remarca Álvarez.
En Francia, la agencia de ciberseguridad ANSSI identificó como blanco a controladores del fabricante danés Danfoss. Varios eran equipos viejos sin soporte del fabricante; otros eran nuevos, pero sin actualizar, y muchos usaban la contraseña de fábrica. Según Le Monde, los atacantes alargaron el ciclo de descongelado de una a ocho horas para que las alarmas no saltaran. El caso del banco de sangre muestra la otra cara: la intrusión entró por un proveedor, y el daño se evitó porque la institución tenía un monitoreo propio, independiente del de ese proveedor.
En lo que respecta a Latinoamérica, GSMA Intelligence proyectaba para 2025 unos 1,300 millones de conexiones IoT (Internet de las cosas) en la región, cerca del 5% del total mundial (GSMA). Es decir, la densidad de dispositivos por empresa y por tienda sigue siendo menor que en Europa occidental, EE.UU. o Canadá. Pero, desde ESET, destacan que la diferencia de escala no altera el nivel de protección por tres razones:
La misma tecnología: las grandes cadenas de supermercados, frigoríficos y operadores logísticos de la región compran controladores de los mismos fabricantes globales que se usan en Europa y EE.UU.
Equipos de mayor antigüedad: en muchas empresas latinoamericanas los equipos se usan más años y se renuevan menos. Los sistemas viejos y sin soporte fueron la puerta de entrada en Francia.
Mantenimiento tercerizado: igual que en Europa, el frío, la climatización, las cámaras o los tableros eléctricos suelen estar a cargo de un proveedor externo con acceso remoto. Ese acceso rara vez entra en el radar del área de seguridad.
Para ESET, el principal obstáculo para la preparación de una estrategia de seguridad en Latinoamérica es que muchas organizaciones no tienen visibilidad ni control sobre qué equipos están conectados. Según datos del ESET Security Report 2026 el 52.7% de las organizaciones latinoamericanas detectó intentos de ataque en el último año y hay un 15.4% no puede confirmar si sufrió un incidente. Además, entre las que no detectaron ataques, un 25.1% admite que pudieron ocurrir sin ser vistos por falta de tecnología.
ESET sostiene que las medidas que habrían frenado estos ataques son conocidas y, en su mayoría, no requieren grandes inversiones:
· Hacer un inventario: listar qué equipos están conectados, quién los administra y qué proceso depende de cada uno.
· Sacarlos de la vidriera: ningún panel de control debería ser accesible directamente desde Internet; el acceso remoto, solo por canales seguros.
· Cambiar la clave de fábrica: contraseñas únicas y robustas y, donde se pueda, doble factor de autenticación.
· Actualizar y planificar el recambio: aplicar parches y reemplazar los equipos que ya no reciben soporte.
· Separar redes: que una intrusión en la red administrativa no llegue a los equipos que controlan procesos físicos.
· Exigir lo mismo a los proveedores: revisar cómo se conectan, con qué credenciales y quién audita esos accesos.
· Tener un "plan B" que no dependa del proveedor: un monitoreo independiente salvó las reservas del banco de sangre francés.
"La lección de Europa es que la ciberseguridad ya no termina en la computadora. Termina en la heladera, la cámara de frío, la bomba de agua y cualquier objeto que se pueda manejar por la red. Las organizaciones de América Latina tienen hoy una ventaja que Europa no tuvo: pueden prepararse antes de que les toque", resalta Rodrigo Álvarez, Investigador de ESET Latinoamérica.
Para saber más sobre ESET ingrese a: https://www.welivesecurity.com/es/cibercrimen/heladeras-hackeadas-en-europa-esta-america-latina-preparada/
Por otro lado, ESET invita a conocer Conexión Segura, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática. Para escucharlo ingrese a: https://open.spotify.com/show/0Q32tisjNy7eCYwUNHphcw